こんにちは!
最近、ニュースや新聞で「ランサムウェアによるシステム障害」や「身代金要求」の話題を目にしない日はありませんよね。
「うちの会社は大丈夫だろうか?」「そもそも、今のランサムウェアって昔と何が違うんだろう?」
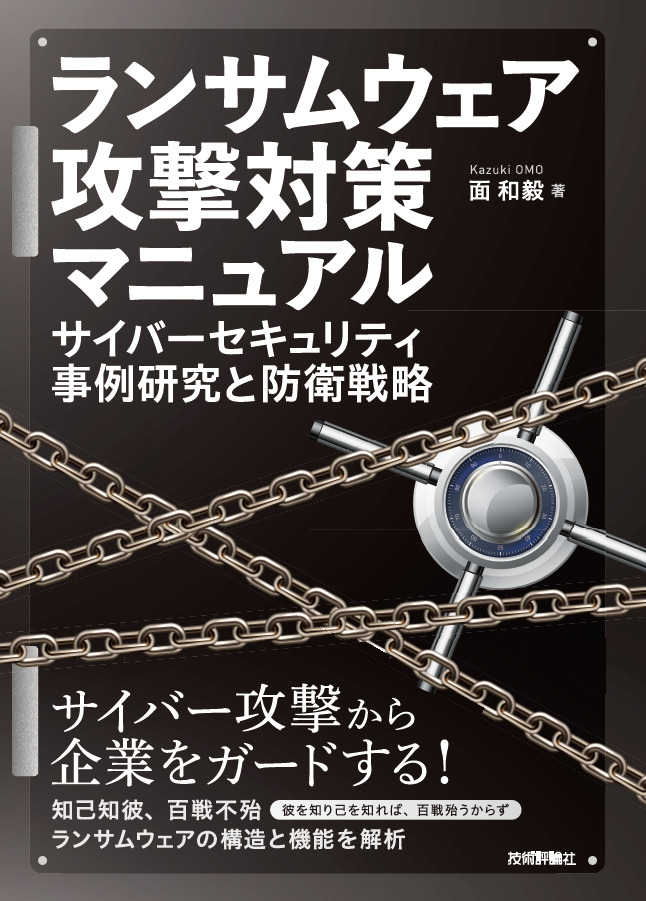
そんな漠然とした不安を抱えていたときに、知り合いからご献本いただいたのが、2026年8月に発売されたこちらの新刊です。
『ランサムウェア攻撃対策マニュアル――サイバーセキュリティ事例研究と防衛戦略』(面和毅著、技術評論社)
実際に最後までじっくり読んでみたのですが、「最近被害にさらされているランサムウェアの全体像が、驚くほど体系的に整理された素晴らしい一冊」でした!
今回は、この本がなぜ今、多くのビジネスパーソンにとって「必読の防衛バイブル」と言えるのか、私の視点から3つのポイントでご紹介します。
1.ここが凄い!本書の3つのアピールポイント
①「単なるウイルス感染」ではない!現代の巧妙な「侵入戦」を体系化
多くの人が「ランサムウェア=怪しいメールの添付ファイルを開いてしまい、勝手にPCが暗号化されるもの」という、ひと昔前のイメージを持ったままかもしれません。
しかし本書を読むと、その認識がガラリと変わります。現代のランサムウェアは、攻撃者が組織の内部へじわじわと「侵入」し、機密データを「窃取(盗み出し)」した上で、最後の最後にシステムを「暗号化」するという「企業を標的とした一連のストーリー(侵入型)」にシフトしているのです。
この複雑な攻撃プロセス(サイバーキルチェーンやMITREATT&CK)が、専門外の人でもするすると頭に入るように優しく体系化されています。
②攻撃グループ「Conti」の時系列ドキュメントが生々しくて面白い!
本書の第3章では、実際の攻撃グループである「Conti」によるランサムウェア攻撃の実例が紹介されています。
「1日目:フェーズ1」から「4日目」に至るまで、彼らがどのように足場を固め、深夜に不穏な動きをし、ネットワークを掌握していったのかが時系列でドキュメンタリー風に解説されており、ミステリー小説を読んでいるかのような生々しい緊張感があります。「敵がどう動くか」が具体的にイメージできるからこそ、後半の防御策がすんなりと腑に落ちます。
③「インシデント発生!そのときどうする?」現場で本当に使えるプレイブック
どれだけ備えていても、突破されるときは突破されます。本書の第5章では、著者の豊富な実務経験(CISSP保持者としての長年のキャリア)を凝縮した、「インシデント発生時のフェーズ別(初動・調査・復旧)の具体的対応」がまとめられています。
「とにかく早い段階で専門家を交えたチーム連携を行うこと」
「慌ててやってはいけない禁止事項」
など、生々しい現場の声に基づいたアドバイスは、企業のIT担当者や経営層にとって「デスクの横に置いておくべき、いざという時の転ばぬ先の杖」になるはずです。
2.どんな人にオススメ?
・「うちの対策、これで合ってる?」と悩むセキュリティ・情シス担当者の方
・「万が一の時、会社としてどう動くべきか」を知りたいマネージャー・経営層の方
・ニュースの裏側で起きているサイバー戦争の本質を知りたいITビジネスパーソン
特定ベンダーの製品プロモーションに偏らない、中立的かつ包括的な本なので、誰にとっても非常にフェアで学びが多いのが最大の特徴です。
Amazonでも非常に高い評価を得ている理由が、読めば一発で分かります。
気になった方は、ぜひ手にとってみてください!
3.書籍情報
・タイトル:ランサムウェア攻撃対策マニュアル ―― サイバーセキュリティ事例研究と防衛戦略
・著者:面和毅
・出版社:技術評論社
・発売日:2026年8月10日
・価格:3,520円(税込)
・ページ数:368ページ